/new/guides/new-instructions/{
"operation": {
"method": "DOC",
"path": null
},
"host": "https://openapi.lingxing.com",
"content": "1. 准备工作\n\n1.1. 申请AppId和AppSecret\n\n接入领星 API 公共服务前须先申请AppId和AppSecret,AppId和AppSecret是生成调用领星功能接口凭证token的必须参数,客户需要妥善保管,操作流程见 如何申请企业的appid和appsecret? ;\n\n1.2. 配置IP白名单\n\n除申请AppId和AppSecret外,还需添加允许访问的外网IP白名单,二者缺一不可,操作流程见 如何配置ip白名单? ;\n\n2. 业务接口的调用\n\n2.1 API请求域名\n\nhttps://openapi.lingxing.com\n\n2.2 公共请求参数\n\n| 参数名 | 类型 | 说明 | 推荐传递位置 |\n|---|---|---|---|\n| access_token | string | 通过获取接口令牌取得的 token | HTTP 请求头:Authorization: Bearer <access_token> |\n| app_key | string | APP ID,详见API 信息查询与配置 | URL Query |\n| timestamp | string | 当前秒级时间戳,10 位数字 | URL Query |\n| sign | string | 接口签名,传输时需 URL 编码 | URL Query |\n\naccess_token 传递方式\n\n调用业务接口时,推荐通过 HTTP 请求头传递 access_token:\n\n```yaml\nAuthorization: Bearer <access_token>\n```\n\n使用该方式时,URL Query 中可省略 access_token;app_key、timestamp、sign 仍通过 URL Query 传递。建议每次请求只选择一种 token 传递方式。\n\n过渡期兼容及下线通知:通过 URL Query 传递 access_token 的方式仅在过渡期兼容,将于 2027 年 1 月 1 日正式下线。\n\n请在此日期前将业务接口调用迁移至 Authorization: Bearer <access_token> 请求头方式;app_key、timestamp、sign 的传参方式保持不变。\n\n注意:\n\n1. 无论通过请求头还是 URL Query 传递,计算签名时,都必须将原始 token 以 access_token 为参数名加入签名参数集合,且只参与一次。Authorization 字段名及 Bearer 前缀不参与签名。\n2. 如果请求头和 URL Query 同时传递 token,两处值必须一致,否则返回错误码 3001022。\n3. Authorization 必须为单个有效的 Bearer 凭据,不可重复发送多个 Authorization 请求头,即使值相同也不支持。空值、格式错误或重复发送时返回错误码 3001025,不会改用 URL Query 中的 token。\n4. 本说明及下线通知仅适用于业务接口调用;获取及续约 access_token 的接口传参方式保持不变。\n\n以下截图展示的是过渡期兼容的 Query 传参方式,迁移时请将 access_token 改放到上述请求头中:\n\n公共请求参数缺失时,可参见公共请求参数不完整。\n\n2.3 接口请求\n\n2.3.1 Get类型请求\n\n业务参数及公共请求参数拼接在 URL Query 中;使用 Authorization 请求头传递 access_token 时,URL Query 中可省略 access_token。\n\n以下为带分页参数的 GET 请求结构示例。请将 /xxx/xxx/xxx 替换为实际接口路径,并以该接口文档规定的业务参数为准:\n\n```bash\ncurl 'https://openapi.lingxing.com/xxx/xxx/xxx?app_key=<appId>×tamp=<timestamp>&sign=<url_encoded_sign>&offset=0&length=100' \\\n --header 'Authorization: Bearer <access_token>'\n```\n\n上述请求的签名仍须包含 access_token、app_key、timestamp、offset 和 length。 按 ASCII 排序后,签名原文的拼接结构为:\n\n```text\naccess_token=<access_token>&app_key=<appId>&length=100&offset=0×tamp=<timestamp>\n```\n\nAuthorization 字段名、Bearer 前缀和 sign 本身不加入签名参数集合。\n\n2.3.2 POST类型请求\n\n业务参数放入 JSON 请求体;app_key、timestamp、sign 放入 URL Query;access_token 推荐通过 Authorization 请求头传递。\n\n以查询产品品牌列表为例,请求体为 {\"offset\":0,\"length\":100}:\n\n```bash\ncurl --request POST \\\n 'https://openapi.lingxing.com/erp/sc/data/local_inventory/brand?app_key=<appId>×tamp=<timestamp>&sign=<url_encoded_sign>' \\\n --header 'Authorization: Bearer <access_token>' \\\n --header 'Content-Type: application/json' \\\n --data '{\"offset\":0,\"length\":100}'\n```\n\n此 POST 示例的签名参数也是 access_token、app_key、timestamp、offset 和 length,拼接结构与上方示例相同。offset、length 实际放在 JSON 请求体中,仍须参与签名。\n\n以上 cURL 中的 <appId>、<access_token>、<timestamp> 和 <url_encoded_sign> 均为占位符。请使用本次请求的参数计算 sign,再对 sign 做 URL 编码后填入 URL;不要直接复用示例或旧请求的签名。\n\n注意:接口文档无特殊说明时,请设置 Content-Type: application/json。请求体内嵌套对象、数组或集合的签名处理仍遵循下方签名规则及常见问题,实际发送的请求体保留接口规定的 JSON 类型。\n\n以下 Postman 截图为过渡期兼容的 Query token 示例;通过 URL Query 传 token 的方式将于 2027 年 1 月 1 日下线,新接入请参考上方请求头示例:\n\n3. access_token获取及续约\n\n3.1 access_token获取\n\naccess_token是领星API调用的凭证,调用各业务接口时都需使用access_token,开发者需要进行妥善保存;详见接口文档 获取接口令牌-access_token。\n\n3.2 access_token续约\n\n如果不想生成新的token,可以根据appId和access_token续约access_token;在access_token到期前调用续约接口,每次调用都会生成新的refresh_token,详见接口文档 续约接口令牌\n\n注意:refresh_token的有效期为 2个小时,一个refresh_token只能被使用一次给access_token续约,如果需要再次续约,需要使用上次续约返回的refresh_token\n\n使用 postman 续约access_token示例如下:\n\n4. 签名sign的生成\n\n4.1 sign的生成规则:\n\na)请求包含的所有参数使用 ASCII 排序【所有的业务请求入参+3个固定参数(access_token、app_key、timestamp)】;\n\n通过 Authorization 请求头传递的 token,也须以 access_token 为参数名加入签名参数集合,且只参与一次;Authorization 字段名、Bearer 前缀和 sign 本身不参与签名。\n\nb)以 key1=value1&key2=value2&...&keyn=valuen 的格式拼接起来,其中key为参数键,value为参数值【value为空不参与生成签名!(value为null会参与生成签名)】;\n\nc)拼接之后的字符串用MD5(32位)加密后转大写;\n\nd)用AES/ECB/PKCS5PADDING对生成的MD5值加密,其中AES加密的密钥为appId;\n\nAES加密采用ECB模式,填充方式为PKCS5PADDING\n\n注意:\n\n1.sign作为参数,在传输时需要进行URL编码【url encode】,以确保能够正常接收处理。\n\n2.当timestamp以固定值参与签名生成sign时,sign的有效期为 2 分钟,2分钟后签名过期,因此建议调用业务接口时使用实时的时间戳生成签名sign,不要缓存sign\n\n3.当有文件上传需要生成签名时,需要文件原始名作为key,文件md5加密的值为value,key不要使用汉字,key=originFileName,value=DigestUtils.md5Hex(InputStream()))\n\n4.2 最佳实践:\n\n1. 下载 Java SDK。\n2. 以下示例通过 Bearer 请求头调用查询产品品牌列表。将签名参数与实际发送的 Query 参数分开:signParams 包含原始 token 和业务参数,queryParams 只包含 app_key、timestamp、sign。\n\n```java\n public static void main(String[] args) throws Exception {\n String appId = \"<appId>\";\n String accessToken = \"<access_token>\";\n long timestamp = System.currentTimeMillis() / 1000;\n\n Map<String, Object> bodyParams = new HashMap<>();\n bodyParams.put(\"offset\", 0);\n bodyParams.put(\"length\", 100);\n\n Map<String, Object> signParams = new HashMap<>(bodyParams);\n signParams.put(\"access_token\", accessToken);\n signParams.put(\"app_key\", appId);\n signParams.put(\"timestamp\", timestamp);\n String sign = ApiSign.sign(signParams, appId);\n\n Map<String, Object> queryParams = new HashMap<>();\n queryParams.put(\"app_key\", appId);\n queryParams.put(\"timestamp\", timestamp);\n queryParams.put(\"sign\", sign);\n\n HttpRequest<Object> request = HttpRequest.builder(Object.class)\n .method(HttpMethod.POST)\n .endpoint(\"https://openapi.lingxing.com\")\n .path(\"erp/sc/data/local_inventory/brand\")\n .header(\"Authorization\", \"Bearer \" + accessToken)\n .contentType(\"application/json\")\n .queryParams(queryParams)\n .entity(bodyParams)\n .build();\n HttpResponse response = HttpExecutor.create().execute(request);\n System.out.println(response.readEntity(Object.class));\n }\n```\n\n5. 限流算法说明\n\n改进的令牌桶算法:为每一个请求提供一个令牌;当请求到达时,如果桶中有足够的令牌,则会消耗一个令牌并允许请求通过; 如果没有令牌,则请求被限流(错误码:3001008);\n\n令牌回收是基于请求完成、异常、超时(2min);\n\n令牌桶的维度:appId + 接口url。\n\n限流算法示意图:\n\n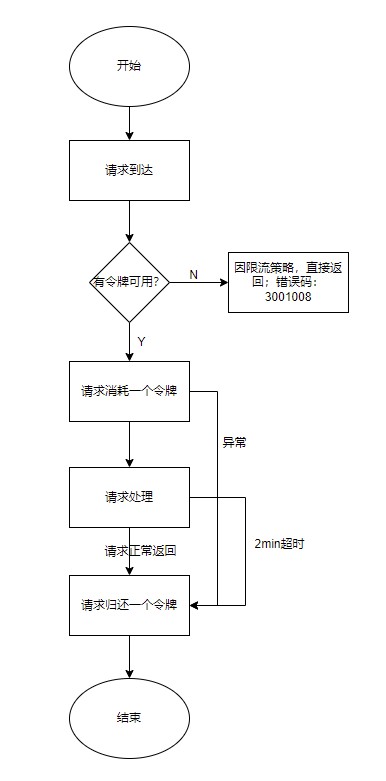\n\n6. SDK下载\n\nGo PHP Java NODE Python\n\n[领星API接入指南(旧版文档入口,新客户无需关注)\n旧版示例使用过渡期兼容的 URL Query token 方式,该方式将于 2027 年 1 月 1 日下线。新接入请以上方请求头方式及签名规则为准。[领星 API 接入指南(旧版入口)](https://apidoc.lingxing.com/api-docs/Guidance/Instructions)"
}No parameter reference available
No parameter reference available
The 领星 API 接入指南 API (/new/guides/new-instructions/) of 领星ERP is curated by the API asset management module of the Qeasy Cloud data integration platform and kept in sync with 领星ERP version updates.
Qeasy ships with prebuilt adaptation for this API — contact us to start configuring data integration.
